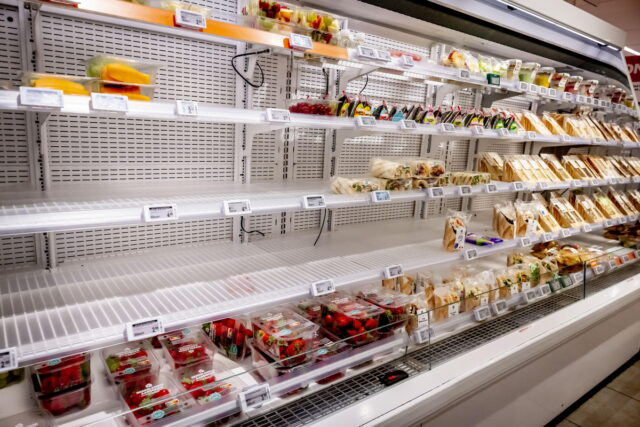

Λίγο πριν από τα μεσάνυχτα της περασμένης Κυριακής, τα ψηφιακά συστήματα ελέγχου της θερμοκρασίας σε εκατοντάδες σούπερ μάρκετ στη Γαλλία άρχισαν να παρουσιάζουν ασυνήθιστη δραστηριότητα. Μέσα σε λίγες ώρες, οι θερμοκρασίες σε ψυγεία, καταψύκτες και ψυχόμενους θαλάμους εκτοξεύτηκαν, φτάνοντας από τους -27 βαθμούς Κελσίου ακόμη και πάνω από τους 50.
Το αποτέλεσμα ήταν να καταστραφούν τεράστιες ποσότητες τροφίμων, σε μια κυβερνοεπίθεση που χαρακτηρίστηκε «παράξενη και πρωτοφανής». Σε ορισμένα καταστήματα, οι θερμοκρασίες έφτασαν ακόμη και τους 80 βαθμούς Κελσίου, ενώ η υπερθέρμανση προκάλεσε σε κάποιες περιπτώσεις πυρκαγιές, ενεργοποιώντας τα συστήματα πυρόσβεσης και προκαλώντας ζημιές από το νερό.
«Ήταν καταστροφή», δήλωσε εργαζόμενος σε μεγάλο κατάστημα της αλυσίδας Intermarché, στα νοτιοδυτικά προάστια του Παρισιού. Όπως ανέφερε, η θερμοκρασία στους καταψύκτες έφτασε τους 62 βαθμούς Κελσίου, με αποτέλεσμα να χρειαστεί να πεταχτούν όλα τα προϊόντα που βρίσκονταν στο εσωτερικό τους.
Στο στόχαστρο έως και 700 καταστήματα
Αρχικά, οι υπεύθυνοι των καταστημάτων πίστεψαν ότι επρόκειτο για μεμονωμένη τεχνική βλάβη. Σύντομα, όμως, έγινε σαφές ότι η επίθεση είχε πολύ μεγαλύτερη έκταση, καθώς επηρεάστηκαν έως και 700 καταστήματα από μεγάλες αλυσίδες, όπως οι Intermarché, Coopérative U, Carrefour, Leclerc και Monoprix, αλλά και μικρότερα ανεξάρτητα σούπερ μάρκετ.
Ο επικεφαλής της Coopérative U, Ντομινίκ Σελσέρ, δήλωσε ότι στοχοποιήθηκαν 80 από τα περίπου 2.000 καταστήματα του ομίλου. Χαρακτήρισε την επίθεση πρωτοφανή και ιδιαίτερα σοβαρή, σημειώνοντας ότι δεν είχε αντιμετωπίσει κάτι αντίστοιχο σε όλη την επαγγελματική του πορεία.
Οι εργαζόμενοι αναγκάστηκαν να απομακρύνουν τόνους αλλοιωμένων τροφίμων και να οργανώσουν εκ νέου την τροφοδοσία των καταστημάτων. Σε ορισμένες περιπτώσεις, οι εργασίες αποκατάστασης συνεχίστηκαν μέχρι αργά το βράδυ, προκειμένου τα ράφια να επιστρέψουν όσο το δυνατόν γρηγορότερα στην κανονική τους κατάσταση.
Ποιοι βρίσκονται πίσω από την επίθεση;
Η εισαγγελία του Παρισιού ξεκίνησε έρευνα, καθώς η επίθεση εντάσσεται σε μια ευρύτερη σειρά περιστατικών κυβερνοεγκλήματος που έχουν πλήξει τη Γαλλία τα τελευταία χρόνια.
Ο Ζερόμ Μπιλουά, ειδικός στην κυβερνοασφάλεια και συνεργάτης της εταιρείας Wavestone, εκτίμησε ότι υπάρχουν δύο βασικά ενδεχόμενα: είτε πρόκειται για νεαρούς χάκερ ή ακτιβιστές που ήθελαν να αποδείξουν τις δυνατότητές τους προκαλώντας ζημιές, είτε για μια οργανωμένη επιχείρηση αποσταθεροποίησης με εμπλοκή κρατικών παραγόντων.
Σύμφωνα με τον ίδιο, μια τέτοια επίθεση θα μπορούσε να έχει στόχο να δημιουργήσει ανασφάλεια στους πολίτες και την εντύπωση ότι οι κρατικοί μηχανισμοί αδυνατούν να προστατεύσουν βασικές υποδομές. Ο ειδικός ανέφερε τη Ρωσία και το Ιράν ως χώρες που έχουν συνδεθεί με ανάλογες μορφές κυβερνοεπιθέσεων, χωρίς ωστόσο να παρουσιάζει στοιχεία που να αποδεικνύουν ότι κάποια από τις δύο βρίσκεται πίσω από το συγκεκριμένο περιστατικό.
Μέχρι στιγμής, καμία ομάδα ή οργάνωση δεν έχει αναλάβει την ευθύνη.

Τα κενά ασφαλείας που επέτρεψαν την παραβίαση
Σύμφωνα με τις πρώτες εκτιμήσεις, οι δράστες απέκτησαν πρόσβαση στα συστήματα ελέγχου των ψυγείων και των καταψυκτών, τα οποία κατασκευάζονται μεταξύ άλλων από τη δανέζικη εταιρεία Danfoss. Τα συστήματα αυτά είναι συνδεδεμένα στο διαδίκτυο, ώστε να επιτρέπουν την απομακρυσμένη συντήρηση και την αποστολή ειδοποιήσεων σε περίπτωση βλάβης.
Οι χάκερ φέρεται να τροποποίησαν τις ρυθμίσεις θερμοκρασίας, αφού πρώτα απενεργοποίησαν ή άλλαξαν τα συστήματα ειδοποίησης. Έτσι, οι εργαζόμενοι δεν αντιλήφθηκαν εγκαίρως το πρόβλημα και διαπίστωσαν τη ζημιά μόνο όταν έφτασαν στα καταστήματα το επόμενο πρωί.
Η Danfoss ανέφερε ότι είχε εντοπίσει προβλήματα ασφαλείας και είχε συστήσει στους πελάτες της να εγκαταστήσουν ενημερώσεις ή να αντικαταστήσουν παλαιότερα συστήματα που δεν υποστηρίζονταν πλέον. Σύμφωνα με την εταιρεία, οι μονάδες που επηρεάστηκαν λειτουργούσαν με παρωχημένο λογισμικό.
Παράλληλα, η γαλλική εθνική υπηρεσία κυβερνοασφάλειας ANSSI επιβεβαίωσε ότι στοχοποιήθηκαν και σούπερ μάρκετ που χρησιμοποιούσαν συστήματα ελέγχου από δύο ακόμη εταιρείες.
Η ειδικός κυβερνοασφάλειας Μάρτα Ριμπτσίνσκα επισήμανε ότι ορισμένοι καταψύκτες λειτουργούσαν με παλιό λογισμικό, ενώ άλλοι χρησιμοποιούσαν προεπιλεγμένους κωδικούς πρόσβασης. Σε τέτοιες περιπτώσεις, η έλλειψη ενημερώσεων και η ανεπαρκής προστασία μπορούν να διευκολύνουν την πρόσβαση μη εξουσιοδοτημένων χρηστών.
Η Γαλλία αντιμέτωπη με διαδοχικές κυβερνοεπιθέσεις
Η επίθεση στα σούπερ μάρκετ έρχεται σε μια περίοδο κατά την οποία η Γαλλία έχει βρεθεί επανειλημμένα στο στόχαστρο χάκερ. Σύμφωνα με στοιχεία της εταιρείας κυβερνοασφάλειας UpGuard, η χώρα καταγράφει τον μεγαλύτερο όγκο εκτεθειμένων δεδομένων από κυβερνοεπιθέσεις στην Ευρώπη.
Τα τελευταία τρία χρόνια έχουν καταγραφεί παραβιάσεις σε υπηρεσίες του συστήματος υγείας, στον κρατικό οργανισμό απασχόλησης France Travail, στην Εθνική Υπηρεσία Εγγράφων Ταυτότητας, καθώς και σε μεγάλες εταιρείες κινητής τηλεφωνίας. Το καλοκαίρι, κυβερνοεπιθέσεις στο γαλλικό υπουργείο Οικονομίας και Οικονομικών οδήγησαν στην απώλεια προσωπικών και φορολογικών δεδομένων περίπου 678.000 φορολογουμένων.
Ο Μπιλουά υποστήριξε ότι η χώρα καθυστερεί να ενισχύσει την κυβερνοασφάλεια των συνδεδεμένων συσκευών, επισημαίνοντας την ανάγκη εφαρμογής αυστηρότερων κανόνων προστασίας. Όπως σημείωσε, η υπόθεση αναδεικνύει την ευθύνη που μοιράζονται τα σούπερ μάρκετ, οι εταιρείες συντήρησης και οι κατασκευαστές των συστημάτων ελέγχου.
Παρόμοιο περιστατικό είχε σημειωθεί τον Αύγουστο στις ΗΠΑ, όταν ψυγεία και καταψύκτες σε περίπου δώδεκα καταστήματα τροφίμων που εξυπηρετούν στρατιωτικές εγκαταστάσεις ενεργοποίησαν απρογραμμάτιστους κύκλους απόψυξης κατά τη διάρκεια της νύχτας, προκαλώντας επίσης σημαντικές απώλειες τροφίμων.
Ζημιές εκατομμυρίων και δύσκολη έρευνα
Το συνολικό οικονομικό κόστος της επίθεσης στη Γαλλία δεν έχει ακόμη υπολογιστεί. Ωστόσο, ο διευθύνων σύμβουλος της Intermarché, Τιερί Κοτιγιάρ, εκτίμησε ότι οι απώλειες ενδέχεται να ανέλθουν σε δεκάδες εκατομμύρια ευρώ. Οι αλυσίδες εκφράζουν, παράλληλα, αμφιβολίες για το αν οι ασφαλιστικές εταιρείες θα καλύψουν το σύνολο των ζημιών.
Οι γαλλικές αρχές έχουν αναθέσει την έρευνα στην αρμόδια μονάδα καταπολέμησης του κυβερνοεγκλήματος. Ωστόσο, ο εντοπισμός των δραστών μπορεί να αποδειχθεί χρονοβόρος, καθώς οι έμπειροι χάκερ συχνά χρησιμοποιούν μεθόδους που δυσκολεύουν την ανίχνευση της προέλευσής τους.
Η υπόθεση αναδεικνύει έναν κίνδυνο που ξεπερνά την απώλεια δεδομένων ή την παραβίαση προσωπικών λογαριασμών: όταν συσκευές καθημερινής χρήσης και κρίσιμες λειτουργίες επιχειρήσεων συνδέονται στο διαδίκτυο χωρίς επαρκή προστασία, μια κυβερνοεπίθεση μπορεί να οδηγήσει σε πραγματικές υλικές ζημιές, τεράστια σπατάλη τροφίμων και οικονομικές απώλειες.
Το βασικό ερώτημα παραμένει ποιος βρίσκεται πίσω από την επίθεση και ποιο ήταν το κίνητρό του. Μέχρι να ολοκληρωθεί η έρευνα, οι ευθύνες δεν μπορούν να αποδοθούν με βεβαιότητα σε συγκεκριμένα πρόσωπα ή κράτη.
Πηγή: Guardian